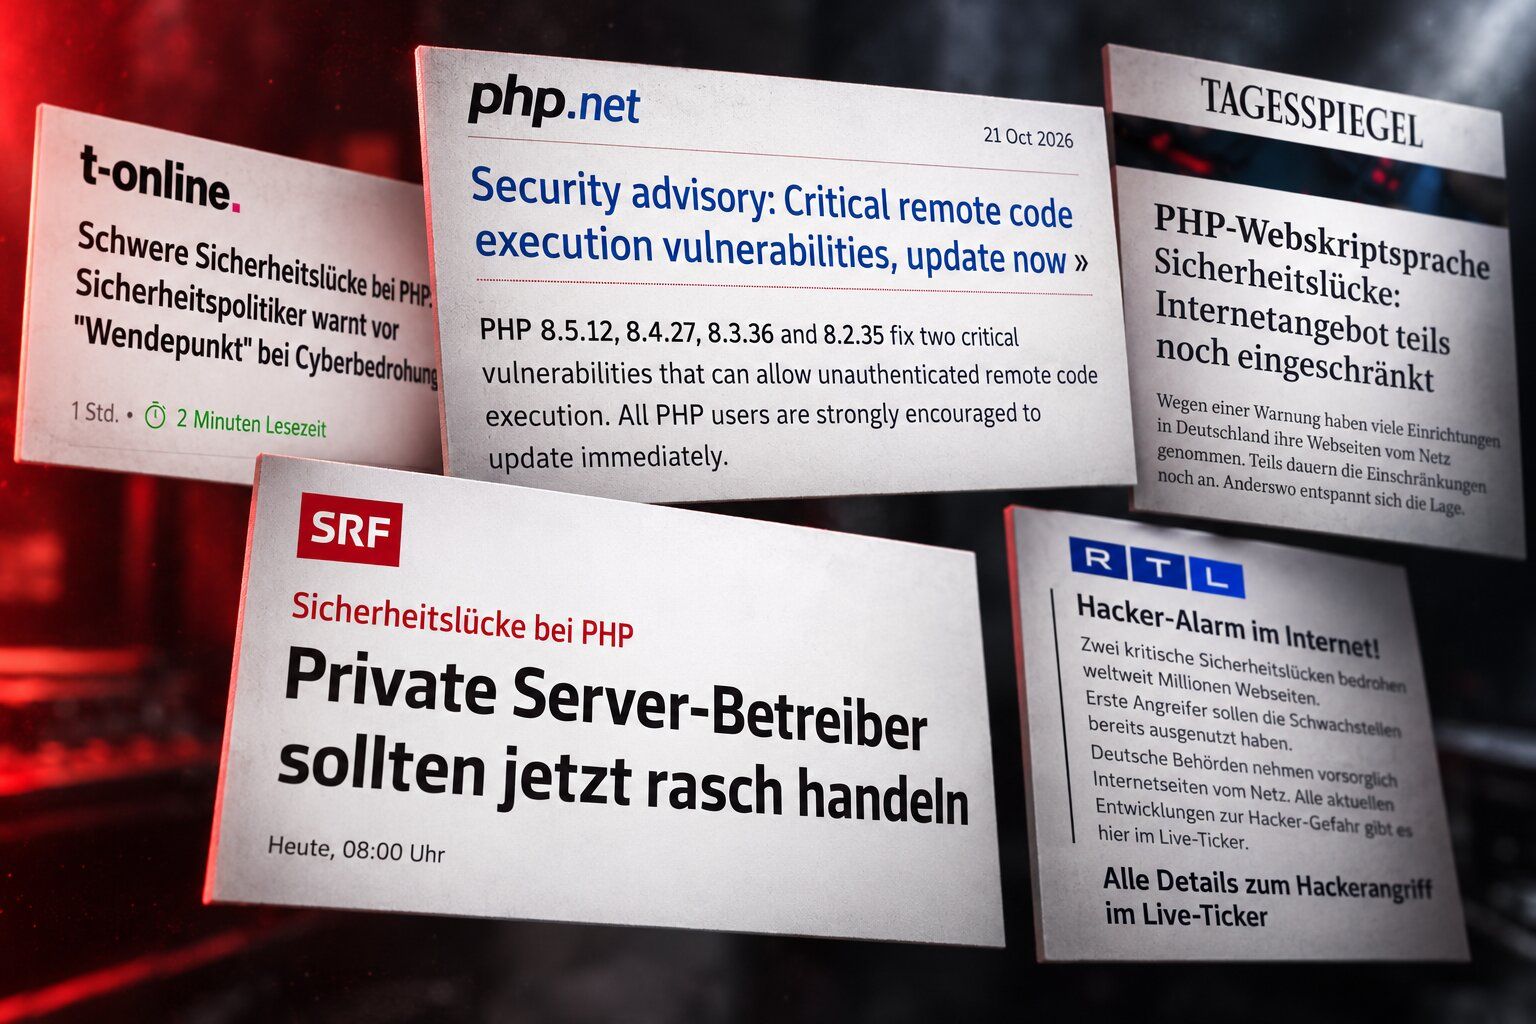

Eine Sicherheitslücke wird bekannt. Wenige Stunden später sind Tausende Websites offline. Nicht weil sie gehackt wurden, sondern weil ihre Betreiber Angst davor haben.
Genau das ist im Oktober 2026 passiert. Die Stadt Dresden nahm ihre Website vom Netz. Die TU Dresden schaltete über 30 Dienste ab. Der Grund war ein Fehler in PHP.
Das war nicht das erste Mal. Und es wird nicht das letzte Mal sein.
Websites, die mit Astro gebaut sind, liefen in dieser Zeit einfach weiter. Hier erkläre ich, warum.

Das Wichtigste in Kürze
- PHP ist die Technik hinter über 60 % aller Websites. Dazu gehört jede WordPress-Seite.
- In PHP werden immer wieder kritische Sicherheitslücken gefunden. Dann muss jede betroffene Website schnell aktualisiert oder abgeschaltet werden.
- Astro-Websites basieren nicht auf PHP. Lücken in PHP betreffen sie deshalb nicht.
- Das spart Ihnen Stress, Wartungskosten und im Ernstfall Ausfallzeit.
Was ist PHP und warum ist es so verbreitet?
PHP ist eine Programmiersprache. Sie läuft auf dem Server, auf dem eine Website liegt.
Bei jedem Seitenaufruf startet PHP und baut die Seite neu zusammen. Für jeden einzelnen Besucher.
WordPress ist in PHP geschrieben. Typo3, Joomla, Contao, Shopware und viele Online-Shops auch. Deshalb hängt PHP laut SRF mit mehr als 60 % aller Websites zusammen.
Das ist an sich nichts Schlechtes. Aber es hat eine Folge: Findet jemand einen Fehler in PHP, sind auf einen Schlag Millionen Websites angreifbar.
Fallbeispiel Oktober 2026: Was passiert ist
Am 21. Oktober 2026 veröffentlichte das PHP-Team eine dringende Warnung. Der Titel: „Critical remote code execution vulnerabilities, update now“.
Auf Deutsch: Angreifer konnten aus der Ferne eigene Befehle auf fremden Servern ausführen. Ohne Passwort. Noch bevor die eigentliche Website überhaupt geladen war.
Kaum war die Lücke öffentlich, begannen die Angriffe. Laut SRF zählte Cloudflare vorher Tausende Angriffsversuche. 45 Minuten nach der Meldung waren es Zehntausende. Nach zwei Stunden Hunderttausende. Kurz darauf Millionen.
Das BSI gab eine offizielle Warnung heraus. Ein Sicherheitspolitiker sprach bei RTL von einem „Wendepunkt“.
Warum wurden ganze Websites abgeschaltet?
Ein Update schließt die Lücke. Aber jemand muss es einspielen. Bei großen Einrichtungen laufen oft Dutzende Systeme. Das dauert.
Bis dahin ist Abschalten die sicherste Lösung. Die TU Dresden nahm mehr als 30 Dienste vom Netz. Darunter die Cloud, das VPN und Umfrage-Tools. Auch die Websites von Dresden, Gera und Dessau-Roßlau waren laut dpa auch am Tag danach noch nicht erreichbar.
Besonders heikel: Für ältere PHP-Versionen gab es gar kein Update. Wer so eine Version nutzte, musste erst umstellen.
Passiert das öfter?
Ja. Kritische PHP-Lücken sind keine Ausnahme. Zwei Beispiele:
- 2024: Über die Lücke CVE-2024-4577 konnten Angreifer PHP-Server unter Windows übernehmen. Innerhalb von 48 Stunden wurde sie aktiv ausgenutzt, unter anderem um Erpresser-Software zu verteilen.
- 2026: die oben beschriebenen Lücken, die Behörden und Unis lahmlegten.
Dazwischen gibt es laufend kleinere Lücken. In PHP selbst, in WordPress und vor allem in WordPress-Plugins.
Der Grund ist einfach: Ein Programm, das bei jedem Besuch läuft, ist ein Dauerziel. Bei jeder neuen Lücke beginnt das Wettrennen ums Update von vorn. Wer es verliert, hat ein Problem.
Was ist eigentlich Astro?
Astro ist ein Werkzeug, mit dem man Websites baut. So wie WordPress. Nur funktioniert es anders.
Stellen Sie sich zwei Restaurants vor.
Restaurant 1 ist WordPress. Jeder Gast bestellt, und die Küche kocht frisch. Für jeden einzelnen Gast. Die Küche muss also immer offen sein. Und wer es in die Küche schafft, kann dort Schaden anrichten.
Restaurant 2 ist Astro. Hier wird einmal vorgekocht. Die fertigen Teller stehen bereit. Der Gast nimmt sich einfach einen. Eine offene Küche gibt es nicht.
Technisch heißt das: Astro baut Ihre Website vorab zu fertigen Seiten zusammen. Diese Seiten liegen dann auf vielen Servern weltweit. Wer Ihre Website aufruft, bekommt die fertige Seite. Es läuft kein Programm, das man austricksen könnte.
Ein schöner Nebeneffekt: Fertige Seiten laden sehr schnell. Mehr dazu unter Warum Astro.
Warum ist eine Astro-Website nicht betroffen?
Die Antwort ist kurz: Eine Astro-Website basiert nicht auf PHP. Sie braucht PHP weder, um gebaut zu werden, noch, um ausgeliefert zu werden.
Eine PHP-Lücke kann nur dort zuschlagen, wo PHP installiert ist und Anfragen verarbeitet. Auf dem Server, der eine Astro-Website ausliefert, muss PHP gar nicht erst installiert sein. Es muss nichts gepatcht werden. Es muss nichts abgeschaltet werden.
Was dabei im Hintergrund passiert, zeigt diese kurze Animation:
Jemand gibt Ihre Adresse ein.
Dazu kommen drei weitere Punkte:
- Keine Datenbank auf dem Webserver. Die Inhalte stecken schon in den fertigen Seiten. Es gibt nichts, was man auslesen oder manipulieren könnte.
- Kein Login unter /wp-admin. Bei WordPress hat jede Website eine öffentliche Login-Seite. Die wird ständig angegriffen. Bei Astro gibt es sie nicht.
- Inhalte pflegen Sie getrennt. Texte und Bilder ändern Sie in einem eigenen Programm, einem sogenannten Headless CMS. Zum Beispiel DatoCMS. Das betreibt ein Anbieter, der sich selbst um die Sicherheit kümmert. Ihre Website holt sich die Inhalte nur beim Bauen ab.
Heißt das, Astro ist unhackbar?
Nein. Das wäre unseriös. Keine Technik ist hundertprozentig sicher.
Aber es gibt einen großen Unterschied. Eine WordPress-Seite ist wie ein Haus mit vielen Türen: Server, PHP, Datenbank, Login, dazu oft 20 Plugins. Jede Tür kann ein Einfallstor sein. Und jede muss regelmäßig neu abgeschlossen werden.
Eine Astro-Seite hat kaum Türen. Es gibt weniger, das kaputtgehen kann. Und weniger, das jemand ständig aktualisieren muss.
Manche Astro-Seiten rechnen auch auf dem Server, etwa für Formulare. Dieser Teil ist dann aber in JavaScript geschrieben, nicht in PHP. Und meist bei großen Plattformen, die Updates für alle Kunden auf einmal einspielen.
Im Oktober 2026 hat man den Unterschied gut gesehen. Die einen haben ihre Seiten abgeschaltet. Die anderen haben die Nachrichten gelesen.
Für wen lohnt sich der Wechsel?
Nicht jede Website muss sofort umziehen. Aber spätestens bei der nächsten Lücke stellen sich drei Fragen:
- Zahlen Sie jeden Monat für Updates und Wartung?
- Wüssten Sie im Ernstfall, ob Ihre Seite betroffen ist?
- Könnten Sie es sich leisten, dass Ihre Website ein paar Tage offline ist?
Wenn Sie bei einer dieser Fragen zögern, lohnt sich ein Blick auf Astro. Ich ziehe bestehende WordPress-Seiten um. Inhalte, Design und Google-Rankings bleiben erhalten. Danach fallen keine Wartungsverträge mehr an.
Website analysieren lassen und Pauschalangebot erhalten.
Mehr zum Ablauf finden Sie auf der Seite WordPress-Migration.
FAQ
Woran erkenne ich, ob meine Website auf PHP basiert?
Ist Ihre Website mit WordPress, Typo3, Joomla, Contao oder Shopware gebaut, basiert sie auf PHP. Im Zweifel fragen Sie Ihre Agentur oder Ihren Hoster.
Muss ich als Astro-Kunde bei PHP-Lücken etwas tun?
Nein. Ihre Website basiert nicht auf PHP. Lücken in PHP betreffen sie deshalb nicht.
Ist mein Kontaktformular betroffen?
Auch nicht. Formulare auf meinen Astro-Websites laufen nicht über PHP. Sie werden über eine kleine JavaScript-Funktion oder einen externen Dienst verschickt.
Kann ich meine Inhalte bei Astro trotzdem selbst ändern?
Ja. Sie pflegen Texte und Bilder in einem einfachen Redaktionssystem. Ohne Programmierkenntnisse. Die Website aktualisiert sich danach von selbst.
Was kostet ein Umzug von WordPress zu Astro?
Das hängt vom Umfang ab. Ich arbeite mit Pauschalpreisen statt Stundensätzen. Im Migrations-Konfigurator sehen Sie schnell, womit Sie rechnen können.
Quellen zum Fallbeispiel
- PHP: Unterstützte Versionen
- SRF: Private Server-Betreiber sollten jetzt rasch handeln (22.10.2026)
- RTL Live-Ticker: „Wir erleben einen Wendepunkt“ (22.10.2026)
- TU Dresden: Betriebsstatus, Sicherheitsmaßnahme (21.10.2026)
- dpa via Frankenpost: Viele Internetseiten nach Sicherheitsvorfall noch offline (22.10.2026)
- CISA: Known Exploited Vulnerabilities Catalog (CVE-2024-4577)